Gigabyte ostrzega przed luką w jądrze GCC: zdecydowanie zalecana aktualizacja Control Center
Autor: Magnus Ohle Opublikowano 4 min czytania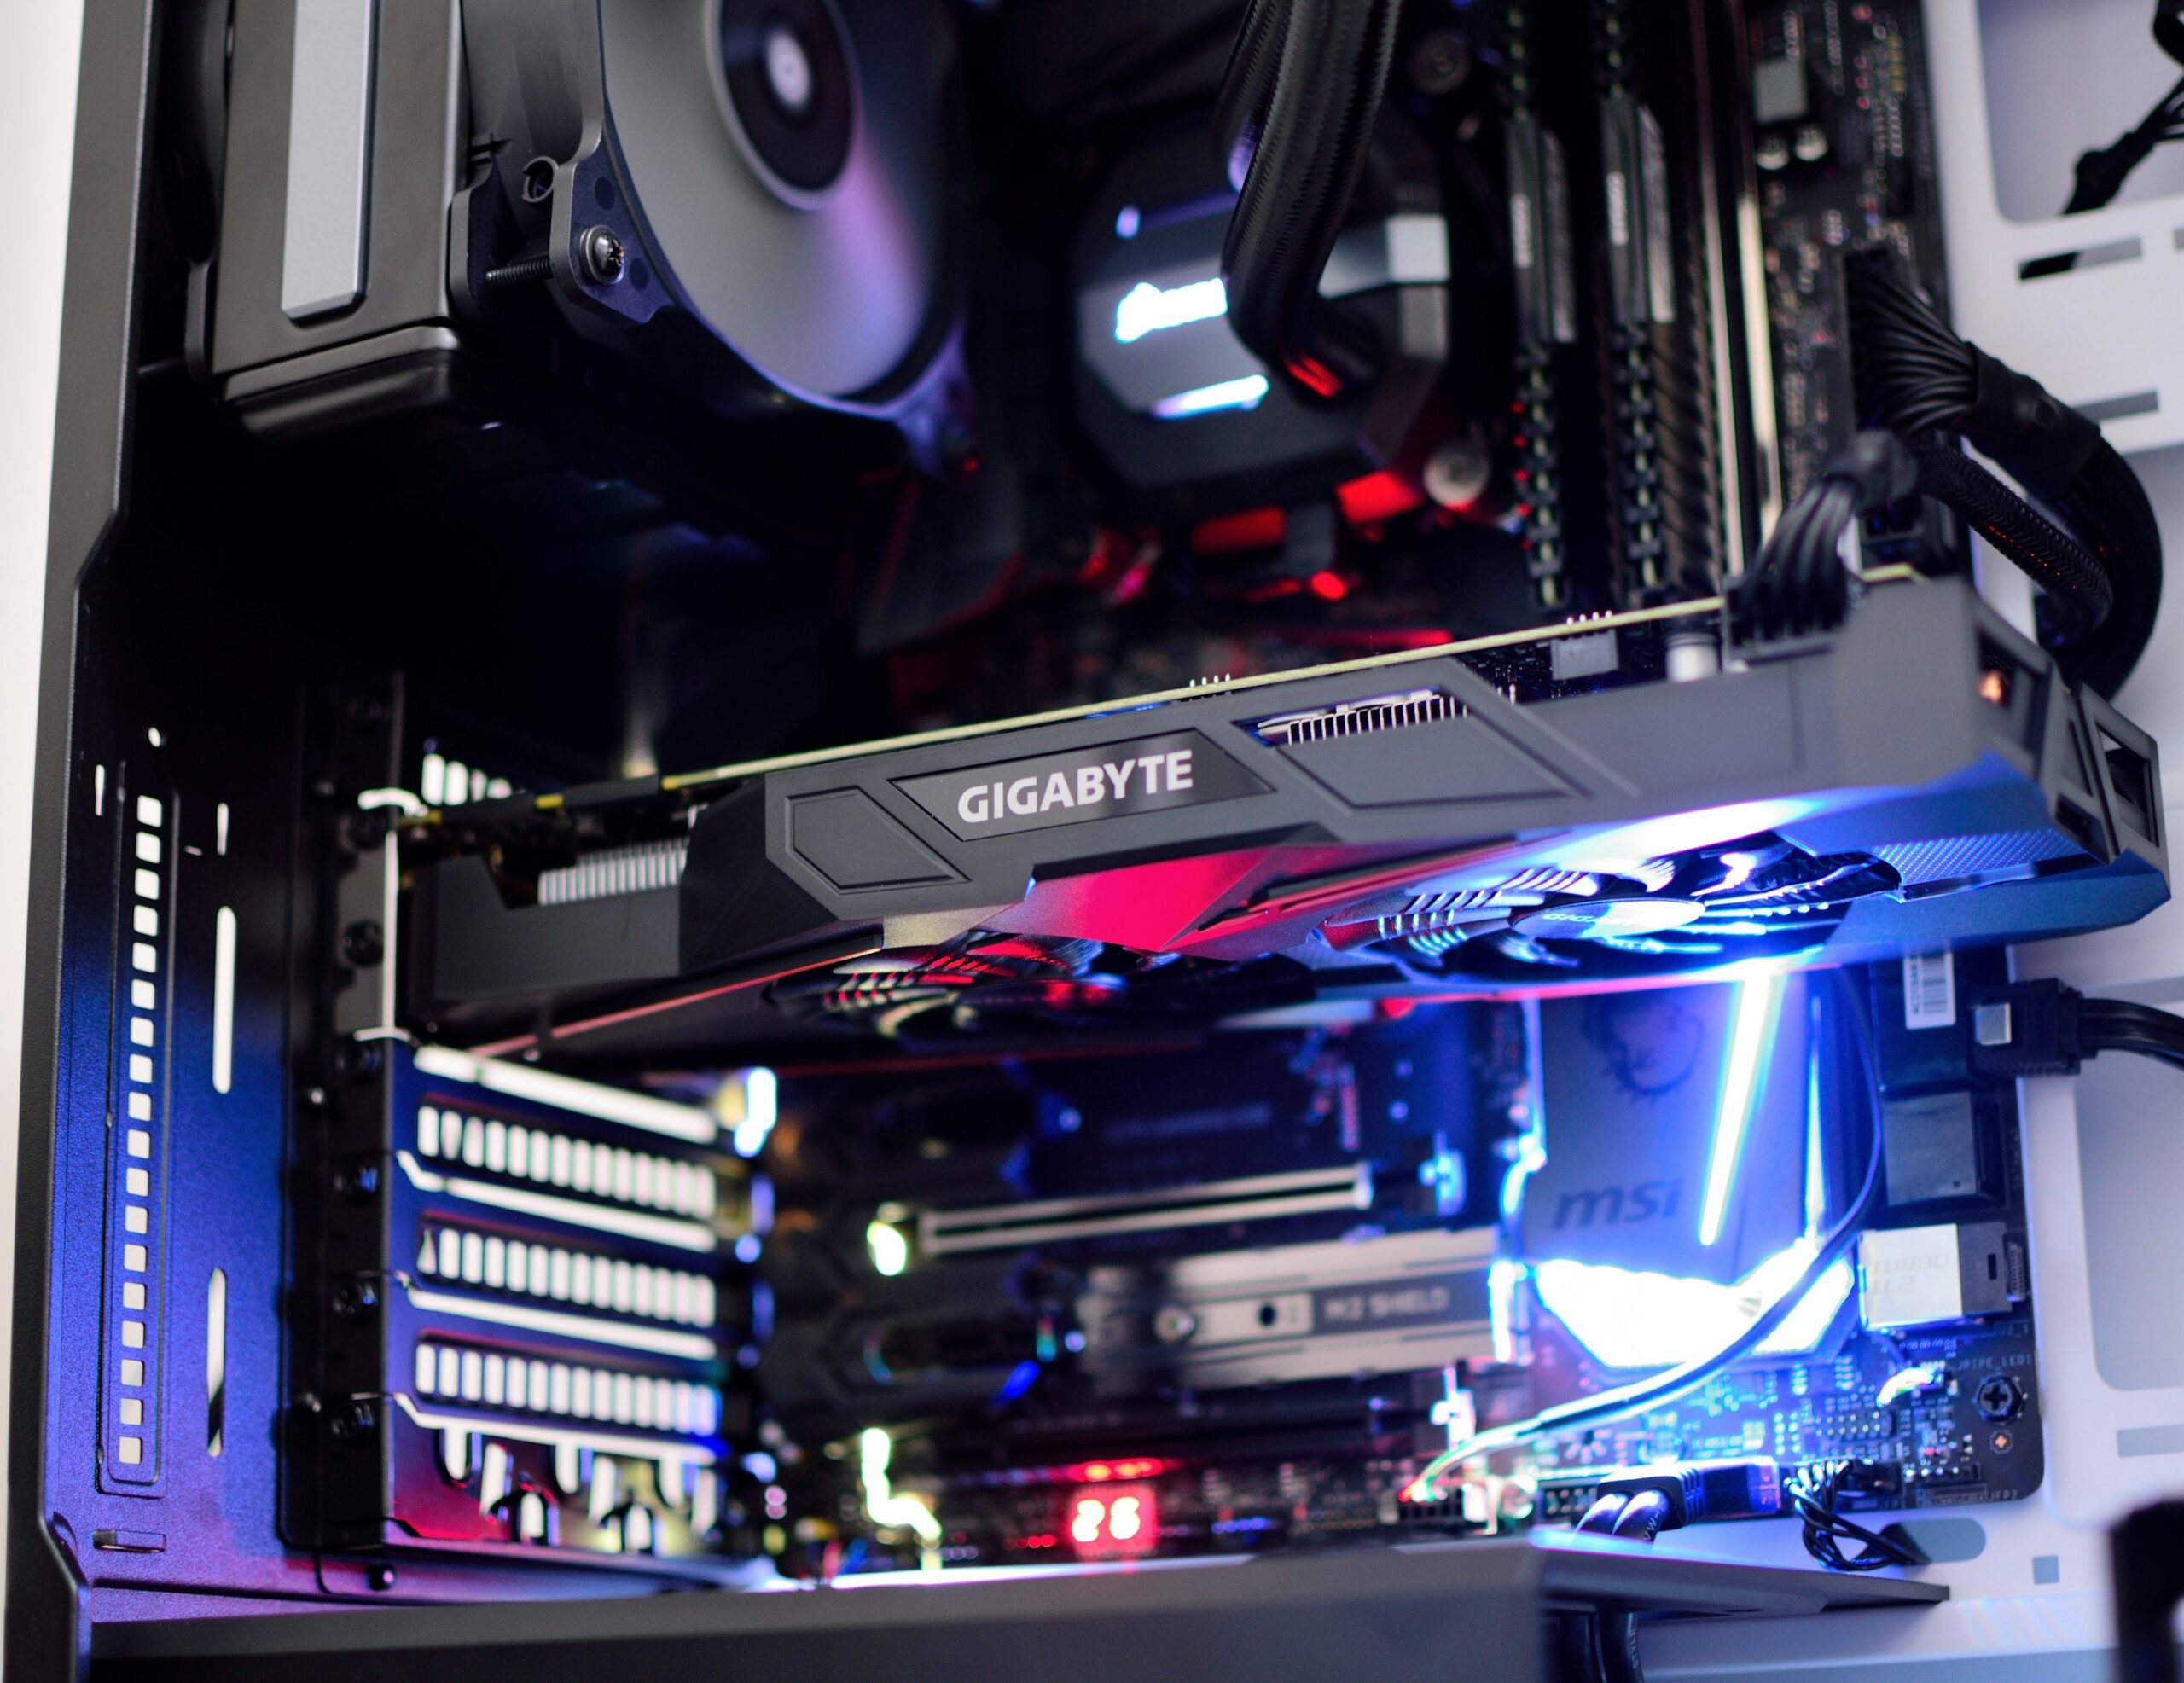
Gigabyte potwierdził nową lukę bezpieczeństwa w GIGABYTE Control Center (GCC), dzięki której osoba atakująca, która jest już zalogowana lokalnie, może uzyskać szeroki dostęp do jądra Windows i leżącego u podstaw sprzętu. Dotyczy to sterowników jądra GVCIDrv64.sys i gdrv3.sys, które są częścią oprogramowania Gigabyte.
Czeka tu na Ciebie
Producent klasyfikuje problem z wynikiem CVSS 8,8 jako „High” i wyraźnie zaleca użytkownikom aktualizację GCC do najnowszej wersji. Poprawiona kompilacja jest już dostępna.
Co dokładnie jest podatne na atak?
Według własnego komunikatu bezpieczeństwa Gigabyte przyczyna leży w interfejsach IOCTL obu sterowników jądra. Brakowało w nich wystarczających mechanizmów kontroli dostępu i walidacji danych wejściowych. Uwierzytelniony lokalny atakujący może dzięki temu wysyłać specjalnie przygotowane żądania do sterownika i m.in. mapować pamięć fizyczną lub bezpośrednio uzyskiwać dostęp do interfejsów sprzętowych.
Ma to znaczenie, ponieważ sterowniki jądra w systemie Windows działają z bardzo wysokimi uprawnieniami. Kto potrafi nadużyć ich interfejsów, nie porusza się już na zwykłym poziomie uprawnień aplikacji desktopowej. Gigabyte jako możliwe skutki wymienia lokalne podniesienie uprawnień, nieautoryzowaną konfigurację sprzętu i w najgorszym przypadku pełne przejęcie kontroli nad systemem.
Nie jest to atak „z internetu” bez dostępu lokalnego
Ocena ryzyka wymaga mimo to pewnego kontekstu. Zgodnie z wektorem CVSS podanym przez Gigabyte chodzi o drogę ataku lokalną: napastnik musi już móc uruchamiać kod na komputerze lub być lokalnie uwierzytelniony. Nie jest to więc luka, dzięki której dowolne strony internetowe lub zdalne systemy mogłyby przejąć całkowicie niezałatany komputer bez dalszego dostępu.
Luka staje się problematyczna przede wszystkim jako element łańcucha ataku. Złośliwe oprogramowanie, które początkowo działa jedynie z ograniczonymi uprawnieniami użytkownika, mogłoby na przykład wykorzystać podatny sterownik, aby wniknąć głębiej w system i obejść mechanizmy ochronne systemu operacyjnego.
Te wersje usuwają lukę
Gigabyte podaje dwie minimalne wersje zaktualizowanych komponentów: GIGABYTE Control Center 26.08.28.01 oraz GBT_VGA 26.08.24.01 lub nowsze. Firma radzi dotkniętym użytkownikom, aby zaktualizowali oprogramowanie przez GCC LiveUpdate albo zainstalowali aktualne wydanie ze strony wsparcia danego produktu Gigabyte.
Na aktualnych niemieckich stronach wsparcia Gigabyte udostępnia już pakiety zbiorcze, zawierające GCC Main Program 26.08.28.01 oraz komponenty VGA 26.08.24.01 lub nowsze. Kto ma zainstalowany GCC, nie powinien więc sprawdzać jedynie widocznej wersji głównej, lecz zaktualizować cały pakiet przez LiveUpdate lub stronę wsparcia produktu.
Gigabyte wzmacnia interfejsy sterowników
W poprawionych wersjach Gigabyte opisuje kilka zmian: usunięto niepotrzebne, wysokiego ryzyka interfejsy do bezpośredniego mapowania pamięci fizycznej, dostęp do sprzętu wymaga dodatkowych kontroli uprawnień, a dane wejściowe IOCTL są walidowane ściślej. Ma to blokować żądania kierowane do wrażliwych rejestrów sprzętowych i obszarów konfiguracji.
Ta luka bezpieczeństwa nie jest ponadto tożsama z CVE-2026-9492, którą Gigabyte opublikował na początku września dla osobnego sterownika MyPortIO_x64.sys w module DRAM Lighting Control Center. Również tam lokalni napastnicy mogli dzięki niewystarczająco zabezpieczonym poleceniom IOCTL uzyskać dostęp do pamięci fizycznej. Dla tego starszego problemu Gigabyte jako poprawioną wersję podaje MBStorage_26.09.08.01 lub nowszą.
Co użytkownicy powinni zrobić teraz
Kto zainstalował GIGABYTE Control Center na komputerze do gier lub laptopie, powinien otworzyć aplikację i wyszukać aktualizacje za pomocą LiveUpdate. Alternatywnie aktualny pakiet GCC można pobrać ze strony wsparcia odpowiedniej płyty głównej, karty graficznej lub laptopa.
Według aktualnego stanu wiedzy Gigabyte, po zainstalowaniu zaktualizowanych sterowników nie jest wymagane żadne ręczne obejście problemu. Użytkownicy, którzy nie korzystają z GCC, nie muszą instalować go dodatkowo w celu załatania luki. Kluczowe jest, aby na systemach z GCC nie pozostały stare, podatne wersje sterowników.
Źródło: Gigabyte Security Advisory z 21 września 2026 r.